Cette page agrège les chiffres clés publics sur la cybersécurité en France : incidents, ransomwares, coûts, calendrier réglementaire, avec pour chaque donnée sa source officielle et l'analyse terrain d'INSPEERE.
- Panorama ANSSI 2025 : incidents en France
- Ransomwares : état des lieux 2024
- Coûts des cyberattaques en France
- Directive NIS2 : calendrier et périmètre en France
Panorama ANSSI 2025 : incidents en France
Source officielle : Panorama de la cybermenace 2025, ANSSI · Rapport complet PDF, CERT-FR
En 2025, l'ANSSI a traité un niveau record d'incidents stables par rapport à 2024, avec une tendance marquée vers des attaques de plus en plus furtives et orientées vers le vol de données plutôt que le simple chiffrement. Les collectivités et les établissements d'enseignement restent les cibles prioritaires des cybercriminels.
1 366
incidents traités par l'ANSSI en 2025
128
compromissions par rançongiciel déclarées
+50%
exfiltrations de données vs 2024
3 586
événements de sécurité traités (−18% vs 2024)
Secteurs les plus touchés en 2025
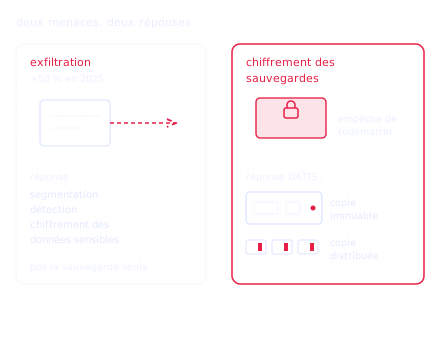
Les collectivités représentent 24% des incidents : mais concentrent une part bien plus grande des victimes ransomware, car elles cumulent faibles budgets SI, données critiques et pression politique à payer la rançon. La hausse de +50% des exfiltrations illustre le pivot des attaquants vers le vol de données : une menace que la sauvegarde seule ne traite pas, et qui appelle d’autres mesures (segmentation, détection, chiffrement des données sensibles). Le chiffrement des sauvegardes par rançongiciel, lui, reste le scénario qui empêche de redémarrer : c’est celui auquel DATIS répond, avec une copie immuable sur site et une copie distribuée hors site.
Ransomwares : état des lieux 2024
Sources : Sophos : État des ransomwares 2024 (version française) · GlobalSecurityMag, résultats France
La France se distingue en Europe par son exposition particulièrement élevée aux ransomwares. Trois facteurs l'expliquent : un parc informatique vieillissant dans de nombreuses organisations publiques, une sous-estimation historique du risque dans les ETI et PME, et des budgets cybersécurité encore insuffisants au regard du niveau de la menace.
59%
des entreprises françaises touchées par ransomware en 2024 : taux le plus élevé d'Europe
2,73M$
coût moyen de reprise après attaque (hors rançon) en 2024, ramené à 1,53 M$ dans l’édition 2025
68%
des victimes récupèrent via les sauvegardes : méthode la plus utilisée
34%
des victimes mettent plus d'un mois à se rétablir (vs 24% en 2023)
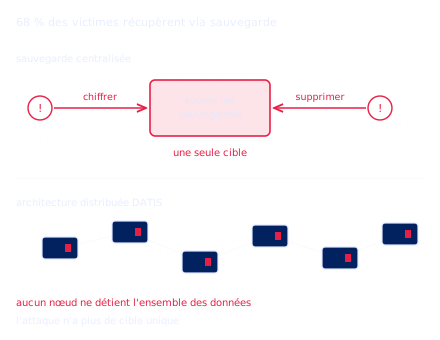
68% des victimes récupèrent via sauvegarde : ce qui en fait la défense principale opérationnelle. Mais une sauvegarde centralisée ou cloud est elle-même une cible : les attaquants la chiffrent ou la suppriment en priorité. C'est précisément ce qu'une sauvegarde immuable empêche. L'architecture distribuée de DATIS, où aucun nœud unique ne détient l'ensemble des données, rend cette stratégie d'attaque structurellement inopérante.
Pour voir ce fonctionnement en image : Comprendre DATIS en une minute.
Ces chiffres concernent votre organisation ?
Le guide DATIS pour DSI et RSSI traduit ces menaces en plan d'action : mettre vos sauvegardes hors de portée d'un chiffrement, et reprendre le contrôle de vos données.
Télécharger le guide DATISCoûts des cyberattaques en France
Sources : CriseHelp : coût réel des cyberattaques en France (données ANSSI & Cour des comptes 2025) · Jedha : rapport cyberattaques France 2025
Le coût réel d'une cyberattaque est largement sous-estimé par les organisations. Au-delà de la rançon éventuelle, il faut comptabiliser l'arrêt de production, les frais d'expertise forensique, la remédiation technique, les obligations légales de notification, et les conséquences réputationnelles à long terme.
1,5M€
coût moyen d'une attaque pour une entreprise française (CESIN)
58 600€
coût total moyen pour les TPE/PME françaises
60%
des PME victimes ferment dans les 18 mois suivant une attaque
5–10%
du CA annuel : estimation du coût moyen (Cour des comptes, 2025)
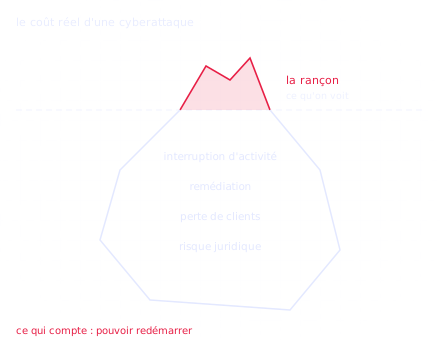
Le coût d'une cyberattaque dépasse largement la rançon : interruption d'activité, remédiation, perte de clients, risque juridique. Pour une collectivité, l'interruption d'un service public (état civil, paie des agents, portail citoyen) génère un coût politique et opérationnel qu'aucune assurance ne couvre entièrement. La résilience, c'est la capacité à redémarrer depuis une sauvegarde intègre et distribuée, avec des copies hors site réellement restaurables (voir notre page sauvegarde externalisée). C'est le seul indicateur qui compte vraiment.
Directive NIS2 : calendrier et périmètre en France
Sources officielles : ANSSI : la directive NIS 2 · MonEspaceNIS2.cyber.gouv.fr
NIS2 représente la transformation la plus importante de la réglementation cybersécurité en Europe depuis dix ans. Pour les collectivités territoriales et les organismes publics, elle ne crée pas de nouvelles obligations techniques radicalement différentes de ce qui est déjà recommandé : elle les rend contraignantes, avec des sanctions réelles et une responsabilité explicite des dirigeants.
15 000
entités françaises concernées (vs ~500 sous NIS1)
24h
délai de notification des incidents majeurs imposé
10M€
amende maximale pour les entités essentielles (7M€ pour les importantes)
En attente
transposition française à octobre 2026 (délai européen : octobre 2024)
Calendrier de transposition
Directive (UE) 2022/2555 : entrée en vigueur le 16 janvier 2023
La France, comme plusieurs États membres, n'a pas finalisé sa transposition dans les délais
Adopté par le Sénat en mars 2025, le texte a été retiré de l'ordre du jour des séances des 7 et 9 octobre 2026. Les décrets d'application suivront sa promulgation.
L'ANSSI recommande de ne pas attendre : cartographie des actifs, analyse de risques, PCA, sécurité fournisseurs

L’analyse INSPEERE
NIS2 impose explicitement la gestion de la continuité d'activité et la sécurité de la chaîne d'approvisionnement numérique. DATIS répond aux articles sur la résilience et la notification d'incident : architecture distribuée et immuable, continuité opérationnelle et traçabilité des incidents. Pour les collectivités territoriales désormais dans le périmètre NIS2, DATIS est un levier de conformité opérationnel immédiat.

Pourquoi INSPEERE commente ces données ?
INSPEERE est une entreprise française de cybersécurité co-développée avec le CNRS, titulaire du label France Cybersecurity. Elle publie DATIS, un système de sauvegarde distribué qui compte plus de 100 clients, avec une traction forte vers les collectivités et organisations publiques.
L'architecture distribuée de DATIS a été validée, dans le cadre du déploiement pour la Ville de Vanves, par un audit de sécurité indépendant mandaté par la Métropole du Grand Paris. C'est cette présence terrain, auprès d'organisations directement concernées par les menaces documentées ici, qui fonde notre lecture de ces chiffres.
Questions fréquentes
Quel est le taux d'attaques par ransomware en France en 2024 ?
Selon le rapport Sophos sur l'état des ransomwares 2024, 59% des entreprises françaises ont été touchées par une attaque ransomware au cours de l'année, ce qui représente le taux le plus élevé d'Europe. La cause principale reste l'exploitation de failles non corrigées (32% des cas), suivie de la compromission d'identifiants (29%). Le coût moyen de reprise après attaque, hors versement de rançon, atteignait 2,73 millions de dollars dans l’édition 2024 ; l’édition 2025 le ramène à 1,53 million.
Quel est le coût moyen d'une cyberattaque pour une entreprise française ?
Le coût d'une cyberattaque varie selon la taille de l'organisation. D'après le baromètre CESIN, le coût moyen toutes tailles confondues atteint 1,5 million d'euros pour les entreprises françaises. Pour les TPE et PME, ce coût est estimé à 58 600 euros en moyenne (dont 25 600 euros de réponse à l'incident, 7 300 euros d'interruption d'activité et 25 700 euros de rançon éventuelle). La Cour des comptes estimait en 2025 que le coût moyen d'une cyberattaque représente entre 5 et 10% du chiffre d'affaires annuel de l'organisation touchée.
Combien d'entités sont concernées par la directive NIS2 en France ?
La directive NIS2, dont la transposition en droit français est toujours en cours d'examen au Parlement en octobre 2026, concerne environ 15 000 entités en France, contre seulement 500 sous la directive NIS1. Elle s'applique aux organisations de plus de 50 salariés ou 10 millions d'euros de chiffre d'affaires dans 18 secteurs critiques, dont les collectivités territoriales, la santé, l'énergie, les transports et les administrations. Les entités essentielles risquent une amende maximale de 10 millions d'euros, les entités importantes jusqu'à 7 millions. L'ANSSI recommande de commencer dès maintenant la cartographie des actifs et l'analyse de risques sans attendre la publication des décrets.
Comment les organisations victimes de ransomware récupèrent-elles leurs données ?
Selon le rapport Sophos 2024, 68% des organisations victimes de ransomware ont récupéré leurs données grâce à leurs sauvegardes, ce qui en fait la méthode de reprise la plus utilisée. 56% ont également obtenu une clé de déchiffrement en payant la rançon. Cependant, 34% des victimes ont mis plus d'un mois à se rétablir complètement, contre 24% en 2023. La qualité et l'intégrité de la sauvegarde sont donc déterminantes : une sauvegarde qui aurait elle-même été chiffrée ou supprimée par l'attaquant ne permet pas de récupérer les données. C'est pourquoi une architecture de sauvegarde distribuée et immuable, où aucun nœud ne peut être compromis seul, offre une protection structurellement plus robuste.
Qu'est-ce que DATIS et pourquoi INSPEERE commente ces chiffres ?
INSPEERE est une entreprise française de cybersécurité fondée à Poitiers, co-développée avec le CNRS et titulaire du label France Cybersecurity. Elle publie DATIS, un système de sauvegarde distribué qui compte plus de 100 clients, dont des collectivités territoriales comme les villes de Fontenay-sous-Bois et Vanves, ou des bailleurs sociaux comme Habitat de la Vienne. L'architecture distribuée de DATIS a été validée par un audit de sécurité indépendant mandaté par la Métropole du Grand Paris. C'est cette expérience terrain auprès d'organisations confrontées concrètement aux menaces décrites dans les rapports ANSSI et Sophos qui fonde la légitimité d'INSPEERE à analyser ces chiffres.
Votre organisation est-elle résiliente face à ces risques ?
30 minutes avec un expert INSPEERE pour évaluer votre architecture de sauvegarde et votre niveau de résilience réel.
Réserver une session Diagnostic + DémoSources : ANSSI, CERT-FR, Sophos, CESIN