Les organisations françaises font face à une réalité que les éditeurs de logiciels de sauvegarde évitent soigneusement d’aborder : avoir une sauvegarde ne garantit pas la restauration.
La copie hors site fait partie de cette protection : découvrez comment externaliser ses sauvegardes tout en gardant le contrôle.
Selon le rapport Sophos 2024, dans 94 % des attaques par ransomware, les attaquants ont tenté de compromettre les sauvegardes. L’ANSSI constate chaque année que les incidents les plus graves ne sont pas ceux où les données ont été perdues, mais ceux où les organisations ont découvert, trop tard, que leurs sauvegardes étaient inutilisables.
La vraie question n’est pas : « Est-ce que je sauvegarde ? » Elle est : « Est-ce que je peux restaurer, en situation réelle, dans un délai acceptable ? »
DATIS a été conçu pour répondre à cette question.
Pourquoi les sauvegardes classiques échouent au moment critique
Une sauvegarde traditionnelle, même correctement configurée, présente trois failles structurelles que les cyberattaquants exploitent systématiquement.
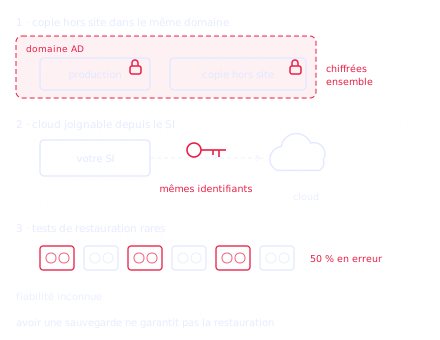
La règle 3-2-1 est nécessaire, mais pas suffisante. Trois copies, deux supports, une hors site : c’est la base. Mais si la copie hors site est accessible depuis le même domaine Active Directory, elle sera chiffrée en même temps que la production lors d’une attaque ransomware.
Les sauvegardes cloud ne sont pas isolées de votre SI. Une sauvegarde vers un cloud public passe par les mêmes identifiants, les mêmes flux réseau, parfois les mêmes agents que votre infrastructure de production. Un attaquant qui compromet votre SI compromet souvent aussi vos sauvegardes cloud.
Les tests de restauration sont rares, donc la fiabilité est inconnue. La Ville de Fontenay-sous-Bois, avant de déployer DATIS, constatait que 50 % de ses bandes de sauvegarde étaient défaillantes chaque semaine. Et aucun test de restauration n’était possible pour savoir ce qui restait récupérable.
Ce que les cadres réglementaires imposent concrètement
La directive NIS2, dont la transposition en France est en cours (projet de loi Résilience), et les recommandations de l’ANSSI convergent vers une même exigence : les organisations critiques doivent être capables de prouver que leur sauvegarde fonctionne, pas seulement affirmer qu’elle existe.
Cela implique :
- des tests de restauration réguliers, documentés, sans risque pour la production ;
- une architecture de sauvegarde hors de portée d’une cyberattaque sur le SI de production ;
- des délais de reprise (RPO/RTO) définis, testés et auditables.
Pour les collectivités territoriales, établissements publics et bailleurs sociaux, ces exigences s’imposent avec une pression croissante depuis les incidents majeurs de ces dernières années (CHU, communes, intercommunalités).
Vous voulez évaluer la résilience de vos sauvegardes face à un scénario de chiffrement complet du SI ?
30 minutes avec un expert, diagnostic inclus.
Réserver une session Diagnostic + DémoComment DATIS sécurise vos données professionnelles
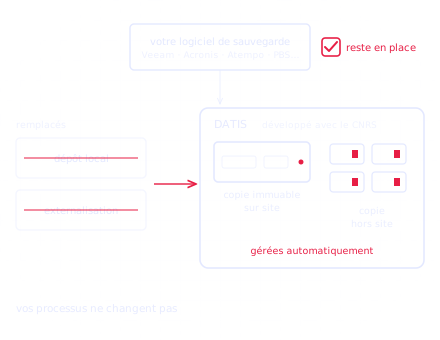
DATIS est un système de sauvegarde distribué, développé avec le CNRS. Il remplace votre dépôt de sauvegarde local et votre externalisation ; votre logiciel de sauvegarde (Veeam, Acronis, Atempo, PBS…) reste en place, sans changer vos processus.

Immuabilité par construction.
Les sauvegardes locales sont stockées sur un système de fichiers ZFS avec snapshots non modifiables. Aucun processus ni aucun compte compromis sur votre réseau ne peut supprimer ou altérer ces copies, même avec des droits administrateur : seule l’administration DATIS permet d’en supprimer.

Isolation vis-à-vis du SI de production.
DATIS n’est pas accessible via l’Active Directory. Il fonctionne comme une cible de stockage indépendante : un ransomware qui chiffre votre production n’a aucun chemin vers vos sauvegardes DATIS.

Chiffrement avant toute distribution.
Avant de quitter votre périmètre, chaque donnée est compressée, chiffrée (AES 256), puis fragmentée. Ce sont ces fragments, et uniquement ces fragments, qui circulent ensuite vers les nœuds distants. Un fragment isolé n’a aucune valeur et ne peut être rattaché à aucune donnée d’origine.

Restauration vérifiable, quand vous le décidez.
DATIS intègre un environnement de test : vous clonez un instantané, local ou externalisé, et le vérifiez avec votre logiciel de sauvegarde, sans impacter la production ni payer de surcoût. C’est la condition préalable à toute conformité sérieuse.

Conformité avec la règle 3-2-1 par l’architecture.
L’appliance DATIS assure la copie immuable sur site, la distribution entre plusieurs appliances DATIS assure la copie hors site. Les deux sont gérées automatiquement.
Ce que ça donne chez nos clients
Ville de Vanves (28 000 habitants, 20 To)
Avant DATIS : sauvegardes sur bandes, tests impossibles en production, équipe de 6 agents pour gérer l’ensemble du SI. Après DATIS : supervision en moins de 10 minutes par semaine, plus de 90 jours de rétention, approche validée par un audit indépendant.
Ville de Fontenay-sous-Bois (53 000 habitants, 200 VMs, 100 To)
Avant DATIS : 50 % des bandes défaillantes chaque semaine, zéro certitude en cas d’incident. Après DATIS : zéro alerte matérielle critique, restaurations vérifiables à la demande.
Habitat de la Vienne (12 000 logements, 14 sites)
Données locataires soumises au RGPD, obligation d’isolation complète vis-à-vis de l’Active Directory. DATIS a permis une architecture multi-sites, hors du domaine, sans complexifier l’exploitation pour une équipe de 4 personnes.
Questions fréquentes
Quelle est la différence entre DATIS et une sauvegarde cloud ?
Une sauvegarde cloud classique passe par les mêmes canaux réseau que votre SI, souvent avec les mêmes identifiants. En cas d’attaque sur votre domaine, les deux peuvent être compromis simultanément. DATIS est architecturalement isolé : ni les flux réseau ni les identifiants Active Directory n’y ont accès. Voir le comparatif détaillé →
Mon organisation sera-t-elle concernée par NIS2 ?
NIS2 s’applique aux entités essentielles et importantes dans des secteurs critiques : collectivités territoriales au-delà d’un certain seuil, établissements de santé, opérateurs de services essentiels, infrastructure numérique. L’ANSSI publie les critères d’assujettissement sur son site. Sa transposition en France est en cours. DATIS répond techniquement aux exigences de résilience, de continuité d’activité et de traçabilité attendues. Voir la page NIS2 →
Comment DATIS gère-t-il la bande passante ?
DATIS sauvegarde par incrémentation : seuls les blocs modifiés sont transférés. Le Traffic Shaping permet de définir précisément la bande passante allouée à la sauvegarde, en entrée comme en sortie. Vos flux métiers restent prioritaires.
Quel est le délai de déploiement ?
La mise en service d’une appliance DATIS prend moins d’une journée. La pleine initiale (première sauvegarde complète) dépend du volume de données et de votre bande passante. L’intégration au logiciel de sauvegarde existant est non intrusive et documentée.
DATIS est-il certifié ?
DATIS est labellisé France Cybersecurity et RésiMark (Haut Comité Français pour la Résilience Nationale). Ces labels donnent un repère vérifié par un tiers dans vos démarches d’audit et vos appels d’offres.
Sauriez-vous tout restaurer demain matin, sans dépendre d’un tiers ?
En 30 minutes, nous analysons votre architecture de sauvegarde et vous montrons concrètement ce que DATIS apporte.
Réserver une session Diagnostic + DémoL’indépendance numérique selon Inspeere
-
Sécurité des données
Ransomware : pourquoi vos sauvegardes sont attaquées en premier
Pendant longtemps, la réponse standard à la menace ransomware était… Lire -
Sécurité des données
Les collectivités territoriales sont en première ligne des cyberattaques
Et souvent les moins armées pour y faire face. DATIS… Lire -
Sécurité des données
NIS2 et sauvegarde, comment DATIS vous aide à vous conformer
NIS2 et sauvegarde : ce que la directive impose concrètement… Lire