94 % des victimes de ransomware ont leurs sauvegardes ciblées. Pour les collectivités territoriales, ce chiffre monte à 99 %. La question n’est pas de savoir si vous serez attaqués : c’est de savoir si vous serez en mesure de redémarrer.
Sources : Sophos, State of Ransomware 2024 ; Sophos SLG 2024 ; ANSSI, Panorama de la cybermenace 2025
Diagnostic et démonstration en 30 minutes, sans engagement
94 %
des victimes ransomware ont leurs sauvegardes ciblées en priorité
Sophos 2024
99 %
des collectivités touchées ont vu les attaquants tenter de compromettre leurs sauvegardes
Sophos SLG 2024
24 %
des incidents ANSSI 2025 visent les collectivités et ministères. 1er secteur ciblé
ANSSI, Panorama de la cybermenace 2025
×2
la rançon médiane demandée quand les sauvegardes ont été compromises
Sophos 2024
Les collectivités françaises : première ligne, dernière à pouvoir s’arrêter
Depuis 2023, les collectivités et les ministères concentrent 24 % des incidents traités par l’ANSSI, premier secteur ciblé avec l’éducation. Ce n’est pas un hasard : les collectivités gèrent des services qui ne peuvent pas s’interrompre (état civil, paie, services sociaux, eau, transport) et disposent rarement des équipes nécessaires pour y faire face.
En 2025, l’ANSSI a documenté une attaque par ransomware ayant chiffré les ressources d’un éditeur SaaS français hébergé sur Amazon Web Services, coupant l’accès de l’ensemble de ses clients professionnels. Le cloud ne protège pas de la contamination : dans ce scénario, il en devient le vecteur de propagation.
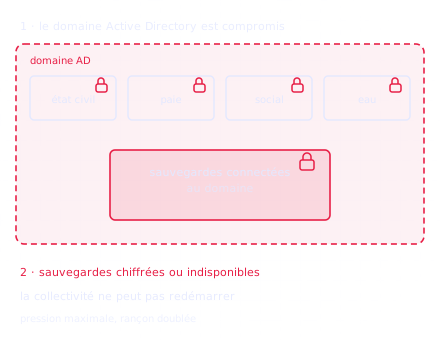
Dans les cas les plus graves, les sauvegardes connectées au domaine Active Directory compromis étaient elles-mêmes chiffrées ou indisponibles. La collectivité ne pouvait pas redémarrer. Ce n’est pas un risque parmi d’autres, c’est le scénario que les groupes cybercriminels ont délibérément construit pour maximiser la pression et doubler le montant des rançons.
| Sauvegarde classique | Architecture DATIS |
|---|---|
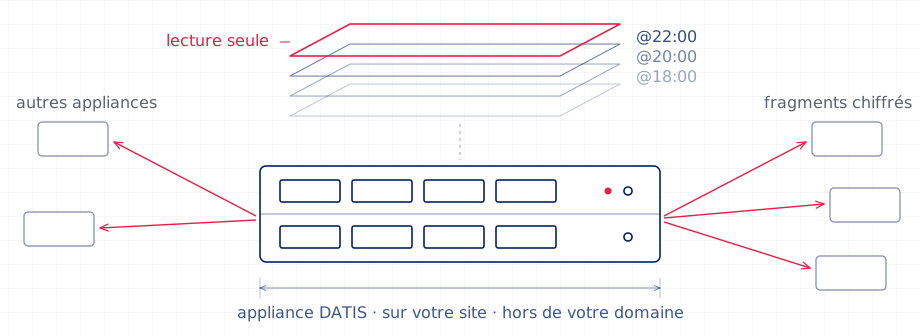
 Connectée à l’Active Directory compromis |  Isolée structurellement, pas membre du domaine |
| Snapshots supprimables ou chiffrables avec les droits admin du domaine | Points de rétention en lecture seule, supprimables seulement depuis l’administration DATIS |
| Point de défaillance unique (datacenter ou prestataire SaaS) | Fragments distribués, aucun nœud ne détient une donnée lisible |
| Prestataire compromis = clients coupés (cas ANSSI, oct. 2025) | Aucune dépendance à un tiers pour accéder à vos données |
| Coûts d’egress non supprimés par le Data Act (usage courant) | Zéro coût d’egress, architecture distribuée sans hyperscaler |
DATIS ne se contente pas de stocker vos sauvegardes. Il vous assure de pouvoir les restaurer.
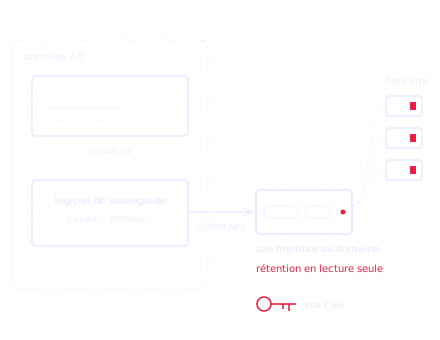
DATIS est un système de sauvegarde distribué, pas un logiciel de sauvegarde. Il remplace à la fois votre dépôt de sauvegarde local et votre externalisation : votre logiciel de sauvegarde (Veeam, Acronis, Atempo, PBS…) écrit dessus sans changer ses politiques.

Isolation structurelle
DATIS n’est pas membre de votre Active Directory. L’appliance n’est pas accessible via les chemins réseau qu’empruntent les ransomwares. Le vecteur d’attaque n’existe pas.

Immuabilité native ZFS
Sur site, vos points de rétention sont en lecture seule : seul un accès à l’administration DATIS permet d’en supprimer. Les droits admin de votre domaine n’y donnent pas accès. Une fois externalisés, ils ne peuvent plus être supprimés.

Clés sous votre contrôle exclusif
Ni INSPEERE, ni aucun tiers, ne détient vos clés de déchiffrement. Vos données restent inaccessibles même en cas de compromission totale de votre SI.

Fragments chiffrés distribués
Vos données quittent votre SI déjà fragmentées et chiffrées. Ce qui circule est illisible sans vos clés. Un attaquant qui chiffrerait ces fragments ne chiffrerait rien d’utile.

Compatible avec l’existant
Veeam, Acronis, Atempo, PBS… écrivent sur DATIS via S3, SMB ou NFS. Vos politiques et workflows ne changent pas. Mise en service accompagnée, tests de restauration inclus.

Labellisé France Cybersecurity et RésiMark
Brevet CNRS et Université Côte d’Azur. Argument valorisable devant vos élus, votre tutelle et votre assureur cyber.
Comment fonctionne la sauvegarde distribuée DATIS pour collectivités
Pas de promesse floue. Trois étapes pour comprendre pourquoi l’attaque n’a plus de prise, même en cas de compromission totale de votre SI.
 01
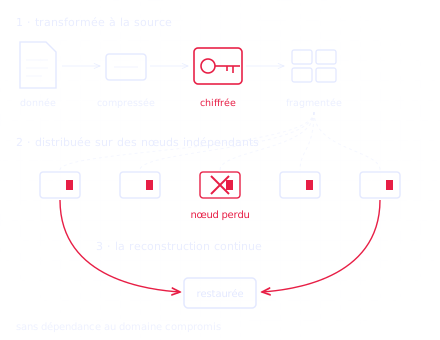
Vos données sont transformées à la source
Avant de quitter votre infrastructure, chaque donnée est compressée, chiffrée, puis fragmentée. Ce qui sort de chez vous n’est plus une donnée : c’est du bruit numérique, inerte, sans valeur pour quiconque ne dispose pas de vos clés.
 02
Les fragments sont distribués sur plusieurs nœuds indépendants
Chaque fragment chiffré est réparti sur des appliances DATIS distinctes. Aucun nœud ne détient une donnée lisible. La perte ou la compromission d’un nœud n’interrompt ni l’accès, ni la reconstruction. La résilience est dans l’architecture, codage Reed-Solomon, brevet CNRS/UCA, pas dans une promesse contractuelle.
 03
La restauration est assurée, y compris en cas d’attaque totale
Même si votre SI de production est entièrement chiffré, vous restaurez depuis l’appliance DATIS locale ou depuis les fragments distants, sans dépendance à votre domaine compromis. La procédure est documentée et testée en conditions réelles avant mise en service.
Pour voir ce fonctionnement en image : Comprendre DATIS en une minute.
Vous voulez évaluer la résilience de vos sauvegardes face à un scénario de chiffrement complet du SI ?
30 minutes avec un expert, diagnostic inclus.
Réserver une session Diagnostic + DémoRéférences clients : collectivités et bailleurs sociaux
Plus de 100 clients, avec une traction forte vers les collectivités et organisations publiques. Pour les enjeux propres aux bailleurs sociaux, voir notre page sauvegarde pour OPH et bailleurs sociaux. Et pour un interlocuteur près de chez vous : DATIS se déploie partout en France.
« Ce n’est pas une machine à sauvegarder. C’est une machine à restaurer. Et ça change tout. »
Ville de Fontenay-sous-Bois
Avant Fontenay, Christophe Beuvière avait vécu une attaque par rançongiciel où les sauvegardes avaient été chiffrées en premier. À son arrivée, la moitié des bandes de sauvegarde étaient en erreur chaque semaine.
Ville de Vanves
Moins de 10 minutes de supervision par semaine, plus de 90 jours de rétention, et une approche validée par un audit indépendant mandaté par la Métropole du Grand Paris dans le cadre du programme Cybiah.
« C’est automatisé, ça ne dépend plus de la disponibilité d’une seule personne. »
Thierry Kaloustian, DSI, Ville de Vanves
Habitat de la Vienne
Un audit ANSSI avait montré que toute la sauvegarde était dans le domaine Active Directory. DATIS l’en a sortie : les données restent reconstructibles même si un tiers des nœuds est perdu.
« Ce qui nous a séduits, c’est que même si un nœud partenaire était piraté, les données sont inexploitables. On n’est pas dans le même entrepôt que tout le monde. »
Denis Poirier, DSI, Habitat de la Vienne
Autres références : Tarbes (40 000 hab.) · CC du Pays Sabolien · CC Vienne et Gartempe
NIS2, ANSSI, RGPD : DATIS répond structurellement
La directive NIS2, dont la transposition en France est en cours avec le projet de loi Résilience, imposera aux collectivités concernées de documenter et de tester leurs capacités de reprise. DATIS y répond par architecture, pas par déclaration.
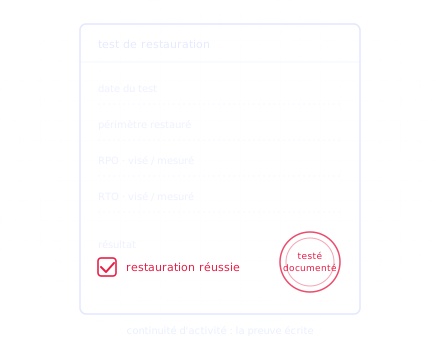
- Continuité des activités (référentiel ANSSI, thème 18) : isolation du SI de production, redondance géodistribuée, RPO/RTO testés.
- Sécurité de l’architecture du SI (référentiel ANSSI, thème 9) : appliance non membre du domaine, points de rétention en lecture seule, aucun accès aux sauvegardes avec les seuls droits du domaine.
- Vous reprenez le contrôle : vos clés ne quittent pas votre contrôle, et aucun fragment ne sort de l’UE sans votre accord. Vos données sont illisibles par INSPEERE comme par tout tiers.
- Cyber Resilience Act (CRA) : depuis septembre 2026, les fabricants doivent signaler les vulnérabilités activement exploitées de leurs produits. INSPEERE s’inscrit dans cette obligation.
- Dispositif Cybiah : DATIS figure dans le Guide Offreurs de Solutions cofinancé par l’UE. Solution déjà qualifiée, montage du dossier simplifié.
Labellisé France Cybersecurity et RésiMark · Breveté par le CNRS et l’UCA · Guide Cybiah · Campus Cyber · ACV NégaOctet / ADEME (CO₂ −18 %, énergie −17 %, ressources −39 %) · Membre Hexatrust, Campus Cyber NA, Pôle ENTER, Alienor Cybersecurité
Questions fréquentes des DSI et RSSI de collectivités
En quoi DATIS est-il différent d’une sauvegarde cloud ou d’un NAS local ?
DATIS n’est pas un logiciel de sauvegarde : c’est un système de sauvegarde distribué, sur lequel écrit votre logiciel existant (Veeam, Acronis, Atempo, PBS…). Il remplace à la fois votre dépôt local et votre externalisation. À la différence d’un cloud centralisé ou d’un NAS local, DATIS n’est pas membre de votre domaine Active Directory, ses points de rétention sont en lecture seule (ZFS) et ne peuvent être supprimés que depuis l’administration DATIS, et vos données sont fragmentées et chiffrées avant de quitter votre infrastructure. L’externalisation par répartition géographique, combinée à la redondance native de l’architecture distribuée, renforce considérablement la résilience : même en cas de sinistre majeur sur votre site, vos données restent reconstituables depuis les nœuds distants. Le vecteur d’attaque classique n’existe pas.
DATIS est-il compatible avec les exigences NIS2 pour les collectivités ?
Oui. La transposition de NIS2 en France est en cours (projet de loi Résilience). DATIS répond structurellement aux thèmes 18 (continuité des activités) et 9 (sécurité de l’architecture du SI) du référentiel de l’ANSSI. L’isolation du domaine, l’immuabilité du stockage, la redondance géodistribuée et les tests de restauration documentés constituent un socle technique conforme aux attendus réglementaires. Les labellisations France Cybersecurity et RésiMark renforcent la crédibilité de la démarche.
Combien de temps faut-il pour déployer DATIS dans une collectivité ?
La mise en service complète, incluant les tests de restauration en conditions réelles, s’effectue généralement en quelques semaines selon la complexité du SI et selon la disponibilité de vos équipes. L’appliance se branche, s’allume et est opérationnelle sans expertise technique avancée. Aucun changement d’agents, de politiques ou de workflows existants n’est requis.
Comment justifier l’investissement DATIS devant les élus ?
Trois points factuels :
1) Le coût moyen de reprise après une attaque par rançongiciel, hors rançon, s’élève à 1,53 million de dollars (Sophos, State of Ransomware 2025), et la rançon demandée double quand les sauvegardes sont compromises (Sophos 2024).
2) DATIS est labellisé France Cybersecurity et figure dans le référentiel Cybiah, deux arguments documentables dans un rapport municipal ou devant une tutelle.
3) Une capacité de restauration testée avant mise en service, puis vérifiable à tout moment par la DSI, répond directement à l’obligation de continuité de service aux citoyens.
Pour inscrire la dépense au budget, demandez une estimation budgétaire écrite calculée sur votre volume de données.
DATIS est-il adapté aux structures mutualisées ou aux EPCI ?
Oui. L’architecture distribuée de DATIS est naturellement adaptée aux structures multi-sites. Il est possible de constituer des grappes de pairs privées, des réseaux DATIS fermés qui ne distribuent les fragments qu’entre les sites de votre propre structure, sans mutualisation externe. Chaque entité conserve le contrôle exclusif de ses propres données. La résilience distribuée sans dépendance à un opérateur tiers est particulièrement pertinente pour les EPCI et les mutualisations DSI.
DATIS est-il éligible aux dispositifs de cofinancement type Cybiah ou FEDER ?
Oui. DATIS figure dans le Guide Offreurs de Solutions Cybiah, le référentiel cofinancé par l’Union européenne et coordonné par le Campus Cyber pour les TPE, PME, acteurs de l’ESS et collectivités. Ce référencement simplifie le montage du dossier : la solution est déjà qualifiée.
En 30 minutes, vous savez si vous pourriez tout restaurer demain matin
Pas de démonstration commerciale générique. Un diagnostic express sur votre infrastructure réelle : comment vos sauvegardes sont connectées à votre SI, quels chemins d’attaque existent, et ce que DATIS changerait concrètement.
Réserver une session Diagnostic + Démo30 min : analyse de votre architecture de sauvegarde, sans engagement
Pour approfondir le choix d’architecture
Trois DSI, de deux collectivités et d’un bailleur social, partagent leur retour d’expérience détaillé sur le déploiement de DATIS : Fontenay-sous-Bois, Vanves, Habitat de la Vienne. Volumes, architecture, bénéfices opérationnels.
Pour situer DATIS par rapport au cloud souverain SecNumCloud, comparatif des deux logiques d’architecture sur la dimension sauvegarde.
Vue d’ensemble du marché 2026 selon les deux axes architecturaux (cible locale intégrée, topologie d’externalisation).
Comment vos données restent récupérables même après la perte d’un site entier, par conception.
À quelle vitesse les données reviennent en production après un sinistre, et ce qui la limite.