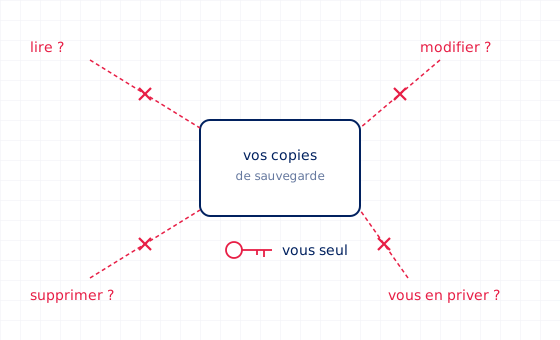
« Souverain » est devenu un argument commercial que tout le monde revendique. Pour une sauvegarde, la question se juge pourtant à un seul critère : qui peut lire, modifier, supprimer vos copies, ou vous en priver ? La souveraineté est une question de contrôle, pas d’hébergement.
Ce qui rend une sauvegarde réellement souveraine
Cinq critères permettent d’évaluer n’importe quelle offre, la nôtre comprise :
Les clés de chiffrement
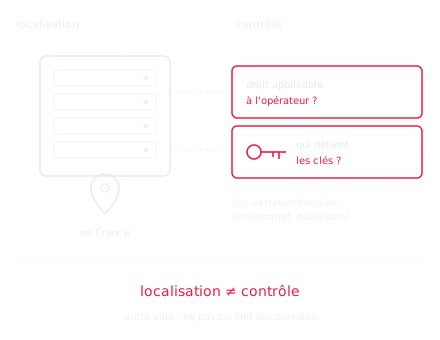
Qui les détient ? Si ce n’est pas vous seul, quelqu’un d’autre peut lire vos données.
Le droit applicable
Nationalité de l’opérateur, actionnariat, exposition aux lois extraterritoriales, indépendamment de la localisation des serveurs.
La réversibilité
Pouvez-vous récupérer l’intégralité de vos données, rapidement et sans frais de sortie ?
L’indépendance
Que se passe-t-il si le fournisseur augmente ses prix, se fait racheter ou disparaît ?
La résilience
Si votre site ou votre fournisseur tombe, pouvez-vous toujours restaurer ?
Hébergement en France ne veut pas dire souveraineté
Un datacenter situé en France ne dit rien du droit qui s’applique à son opérateur, ni de qui détient les clés de chiffrement. C’est toute la différence entre localisation et contrôle. La qualification SecNumCloud de l’ANSSI apporte de vraies garanties sur ce terrain pour les offres cloud ; nous avons détaillé ce paysage dans notre panorama cloud souverain et sauvegarde. Il existe aussi une autre voie : ne pas confier ses données du tout.
Vous voulez évaluer la résilience de vos sauvegardes face à un scénario de chiffrement complet du SI ?
30 minutes avec un expert, diagnostic inclus.
Réserver une session Diagnostic + DémoL’approche distribuée : la souveraineté par construction
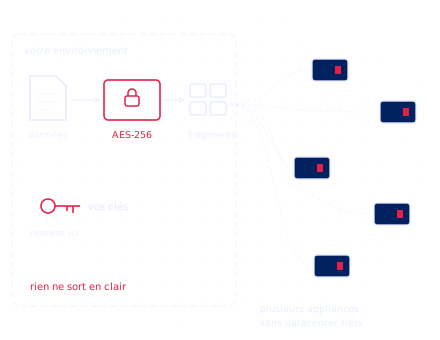
DATIS est un système de sauvegarde distribué, issu d’une technologie brevetée du CNRS et de l’Université Côte d’Azur. Trois opérations s’enchaînent avant que la moindre donnée ne quitte votre environnement :
- Chiffrement à la source
AES-256, dans votre SI, avant tout transfert - Fragmentation
Aucun fragment n’est exploitable isolément - Répartition multi-sites
Entre plusieurs appliances, sans datacenter tiers ni cloud public
Les clés de chiffrement restent sous votre contrôle exclusif. La souveraineté n’est pas une option contractuelle : elle découle de l’architecture. Vous reprenez le contrôle de vos données, y compris lorsque vous externalisez vos sauvegardes. DATIS est labellisé France Cybersecurity et RésiMark.
Comment la copie chiffrée et répartie vous rend autonome, en animation : Comprendre DATIS en une minute.
Souveraineté et conformité
| Exigence | Ce que votre sauvegarde doit garantir |
|---|---|
| NIS2 | Continuité d’activité et résilience des systèmes critiques |
| RGPD | Maîtrise des données personnelles, de bout en bout |
| Recommandations ANSSI | Séparation et immuabilité des sauvegardes |
Une architecture qui garde les données sous votre contrôle répond à ces exigences par construction, plutôt que par empilement de clauses.
Sur le terrain
Ce sont aujourd’hui les organisations publiques qui poussent le plus loin cette exigence : les retours d’expérience publics de trois DSI de collectivités et bailleurs sociaux détaillent leurs contextes, leurs choix d’architecture et les bénéfices constatés. Pour les enjeux propres au secteur public, voir notre page sauvegarde des collectivités.
Questions fréquentes
Faut-il un cloud SecNumCloud pour être souverain ?
C’est une des deux voies : confier ses données à un opérateur qualifié qui présente des garanties fortes. L’autre voie est de ne pas les confier du tout : chiffrement à la source, fragmentation et répartition entre plusieurs appliances DATIS, clés chez vous. C’est l’approche DATIS.
Qui détient les clés de chiffrement avec DATIS ?
Vous, exclusivement. Les données sont chiffrées avant de quitter votre site et aucun fragment distant n’est exploitable isolément, ni par INSPEERE, ni par un pair du réseau.
Que devient ma sauvegarde si INSPEERE disparaît ?
Votre copie sur site ne dépend pas d’INSPEERE : elle reste sur votre appliance, chiffrée avec vos clés, et votre logiciel de sauvegarde continue de l’utiliser pour restaurer. Votre copie externalisée, répartie entre les appliances des membres du réseau et non dans un datacenter INSPEERE, reste disponible le temps de vous organiser. Vos sauvegardes restent au format de votre logiciel (Veeam, Acronis, Atempo, PBS…) et se transfèrent vers une autre solution sans frais de sortie.
Vous voulez évaluer la souveraineté réelle de votre chaîne de sauvegarde ?
30 minutes avec un expert, diagnostic de votre architecture actuelle inclus.
Réserver une session Diagnostic + Démo