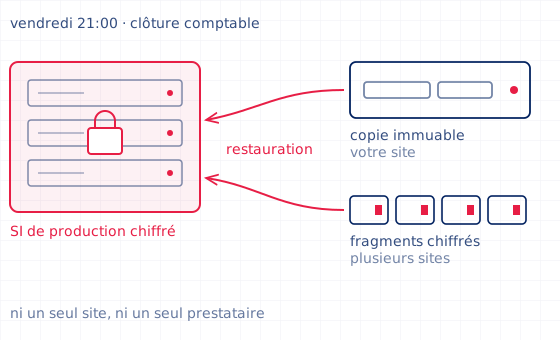
Une cyberattaque ne prévient pas. Elle tombe un vendredi soir, en pleine clôture comptable. Ce jour-là, une seule question compte : pouvez-vous tout restaurer ? Avec DATIS, la réponse ne dépend ni d’un seul site, ni d’un seul prestataire, et vous l’avez testée avant d’en avoir besoin.
Diagnostic et démonstration en 30 minutes, sans engagement
128
attaques ransomware documentées en France en 2025, les PME et ETI en première ligne via leurs prestataires
ANSSI, Panorama de la cybermenace 2025
94 %
des victimes de ransomware ont vu les attaquants tenter de compromettre leurs sauvegardes
Sophos, State of Ransomware 2024
×2
la rançon demandée quand les sauvegardes sont compromises, et le paiement ne garantit pas la restauration
Sophos, State of Ransomware 2024
1,53 M$
coût moyen de reprise hors rançon pour les victimes
Sophos, State of Ransomware 2025
Les PME ne sont pas épargnées. Elles sont souvent moins préparées.
Les groupes cybercriminels ne ciblent plus uniquement les grandes entreprises. Les PME et ETI représentent une cible privilégiée : surface d’attaque significative, budget cybersécurité limité, et moins de ressources pour gérer une crise. Selon l’ANSSI 2025, 128 attaques ransomware ont été documentées en France, et les PME y figurent massivement, notamment via la compromission de leurs prestataires (fournisseurs SaaS, hébergeurs, éditeurs).
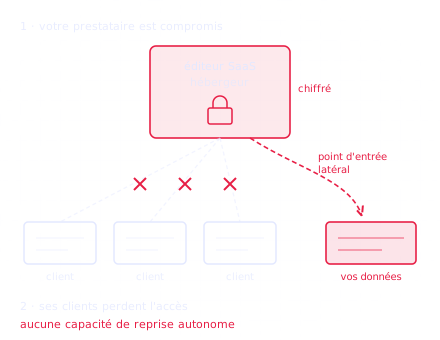
Le vecteur le plus sous-estimé : votre prestataire de sauvegarde ou votre éditeur SaaS compromis peut devenir un point d’entrée latéral vers vos propres données. En octobre 2025, des clients d’un éditeur SaaS français ont été intégralement coupés de leurs données après le chiffrement du prestataire central. Aucune faute de leur part. Aucune capacité de reprise autonome.
Sources : ANSSI, Panorama de la cybermenace 2025 ; Sophos, State of Ransomware 2024 et 2025.
Le cloud ne vous protège pas contre le risque cloud
La plupart des PME sauvegardent dans le cloud en pensant que leur prestataire assume la responsabilité de la résilience. Ce n’est pas ce que disent les conditions générales. En cas de défaillance, compromission ou faillite de votre hébergeur, vous n’avez aucun recours technique, seulement un recours contractuel.
| Sauvegarde cloud centralisée | Architecture DATIS |
|---|---|
 Dépendance à la disponibilité de l’opérateur, une panne ou faillite vous coupe l’accès |  Fragments distribués, aucun opérateur central ne peut vous couper l’accès |
| Clés souvent détenues par le prestataire ou partagées, vos données lisibles par un tiers | Clés sous votre contrôle exclusif, données illisibles sans elles |
| Frais d’egress à chaque restauration ou migration, coût variable, imprévisible | Zéro coût d’egress, architecture distribuée sans hyperscaler |
| Prestataire compromis = mouvement latéral vers vos données (cas ANSSI, oct. 2025) | Isolation structurelle, DATIS non membre de votre domaine ni de celui du prestataire |
| Conformité RGPD dépendante des sous-traitants de l’hébergeur, opaque et difficile à auditer | Vous reprenez le contrôle : aucun fragment hors UE sans votre accord explicite |
Note Data Act : à partir du 12 janvier 2027, le règlement supprime les frais de sortie uniquement pour les changements de fournisseur cloud. Le trafic courant et les restaurations restent facturables. DATIS supprime structurellement ces coûts.
Ce que DATIS apporte concrètement à une PME ou ETI
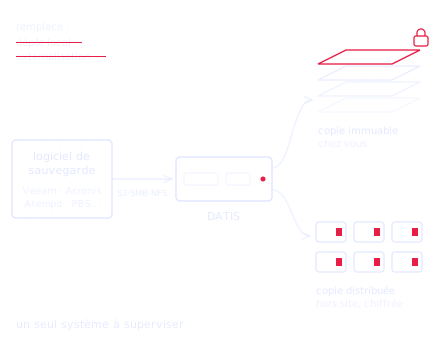
DATIS remplace votre dépôt de sauvegarde local et votre externalisation. Votre logiciel de sauvegarde (Veeam, Acronis, Atempo, PBS…) écrit dessus sans changer ses politiques ni vos workflows. Une copie immuable reste chez vous, une copie distribuée part hors site : un seul système à superviser.

Pas de dépendance à un opérateur unique
Vos données sont distribuées sur plusieurs nœuds. Aucun prestataire, aucun cloud, aucun datacenter ne peut vous couper l’accès, ni délibérément, ni par incident.

Reprise assurée, y compris en cas d’attaque totale
Même si votre SI est entièrement chiffré, vous restaurez depuis DATIS, et vous pouvez le vérifier quand vous le décidez.

Coûts prévisibles, sans frais cachés
Tarification transparente sans frais d’egress. Pas de surprise à la restauration. Pas de coût variable selon le volume de données récupérées.

Compatible multi-sites et télétravail
Architecture naturellement adaptée aux PME avec plusieurs agences ou équipes distribuées. Grappes de pairs privées disponibles pour les structures multi-sites.

Empreinte carbone documentée
−18 % de CO₂, −17 % d’énergie primaire, −39 % d’épuisement des ressources par rapport au cloud, selon l’analyse de cycle de vie menée dans le cadre du programme NégaOctet de l’ADEME. Un argument pour vos engagements RSE.

Labellisé France Cybersecurity
Un argument recevable devant vos clients grands comptes et dans vos démarches ISO 27001 ou NIS2.
Vous voulez évaluer la résilience de vos sauvegardes face à un scénario de chiffrement complet du SI ?
30 minutes avec un expert, diagnostic inclus.
Réserver une session Diagnostic + DémoDéploiement simple, sans expertise avancée en interne
Pas de refonte de votre infrastructure. Pas de formation longue. DATIS se raccorde à ce que vous avez déjà, et vous avez la preuve que ça fonctionne avant d’en avoir besoin.
 01
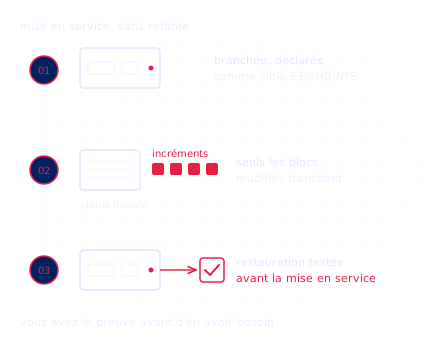
Branchez et déclarez la cible
L’appliance DATIS se branche, s’allume et est opérationnelle. Vous la déclarez comme cible dans votre logiciel de sauvegarde (Veeam, Acronis, Atempo, PBS…, via S3, SMB ou NFS). Pas d’expertise technique avancée requise. La mise en service ne mobilise pas vos équipes IT de façon intensive.
- 02
La pleine initiale se synchronise, puis l’incrément perpétuel prend le relais
Après la synchronisation initiale, seuls les blocs modifiés transitent. Le Traffic Shaping garantit l’absence d’impact sur votre production et votre bande passante, y compris sur les sites multi-agences ou en télétravail.
- 03
Les tests de restauration valident le bon fonctionnement avant mise en service
La restauration est testée en conditions réelles, pas simulée, pas théorique, avant que DATIS soit déclaré en production. Vous avez la preuve documentée que ça fonctionne. C’est précisément ce que votre assureur cyber exige dans les questionnaires de souscription.
Ce que votre assureur cyber va bientôt vous demander
Les assureurs cyber durcissent leurs conditions depuis 2022. Les refus de couverture et les hausses de primes sont systématiquement liés à l’absence de sauvegarde isolée, testée et documentée. DATIS répond structurellement aux exigences qui figurent dans les questionnaires de souscription les plus courants.
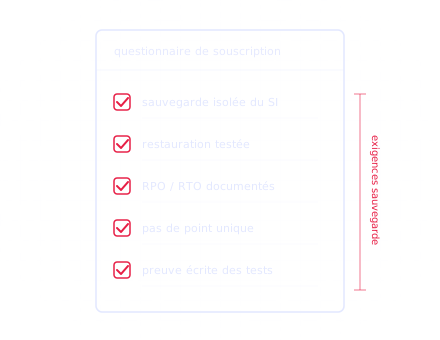
- Sauvegarde isolée du SI de production : appliance non membre du domaine Active Directory, points de rétention en lecture seule, supprimables seulement depuis l’administration DATIS.
- Tests de restauration documentés : vous disposez de la preuve écrite des tests menés en conditions réelles (étape 03 ci-dessus).
- Absence de point de défaillance unique : fragments distribués sur nœuds multiples, la perte ou compromission d’un nœud n’interrompt pas l’accès à vos données.
- RPO et RTO documentés : objectifs de reprise dimensionnés avec vous et vérifiés par les tests de restauration, un élément de réponse direct aux questionnaires de souscription.
- Accompagnement questionnaire de souscription : un interlocuteur INSPEERE peut vous aider à préparer les éléments de réponse techniques attendus par votre assureur.
Un refus de couverture ou une hausse de prime injustifiée coûte souvent plus cher que le déploiement de DATIS. La question n’est pas de savoir si vous pouvez vous permettre une sauvegarde isolée, c’est de savoir si vous pouvez vous permettre de ne pas en avoir.
RGPD, NIS2, ISO 27001 : DATIS répond structurellement
Pour une PME ou ETI, la conformité n’est plus seulement une obligation réglementaire, c’est un argument commercial devant vos clients grands comptes et une condition de souscription pour votre assurance cyber. DATIS répond à ces exigences par architecture, pas par déclaration.
- RGPD • localisation et contrôle des données : aucun fragment hors UE sans votre accord. Données illisibles par INSPEERE ou tout tiers sans vos clés. Sous-traitance documentée et auditable.
- NIS2 • continuité d’activité et sécurité de l’architecture : isolation du SI de production, redondance géodistribuée, RPO/RTO documentés et testés.
- ISO 27001 • contrôles A.12 et A.17 : sauvegarde isolée, immuable, testée et documentée, les trois critères exigés dans les audits de certification sur la continuité et la résilience.
- Cyber Resilience Act (CRA) • depuis septembre 2026 : les fabricants doivent signaler les vulnérabilités activement exploitées de leurs produits. INSPEERE s’inscrit dans cette obligation.
Labellisé France Cybersecurity et RésiMark · Breveté par le CNRS et UCA · ACV NégaOctet / ADEME (CO₂ −18 %, énergie −17 %, ressources −39 %) · Compatible Veeam · Acronis · Atempo · PBS… · Cofondateur du Campus Cyber Nouvelle-Aquitaine
Questions fréquentes des dirigeants et DSI de PME
DATIS remplace-t-il notre solution de sauvegarde actuelle ?
Votre logiciel de sauvegarde, non : Veeam, Acronis, Atempo, PBS… restent en place, avec vos politiques et vos workflows. DATIS remplace en revanche les deux briques sur lesquelles il écrit : votre dépôt de sauvegarde local (NAS, serveur, appliance) et votre externalisation (cloud, bandes, second site). Vous n’avez plus qu’un seul système à superviser.
Quel est le coût d’une cyberattaque pour une PME ?
Le coût moyen de reprise après une attaque par rançongiciel s’élève à 1,53 million de dollars hors rançon (Sophos, State of Ransomware 2025). Pour une PME, cela représente souvent plusieurs mois de chiffre d’affaires, une paralysie opérationnelle totale, et un risque de perte de clients. Dans les cas où les sauvegardes sont intactes et isolées, la reprise est possible. Dans les autres cas, l’entreprise reconstruit depuis zéro, ou ne reconstruit pas.
Comment DATIS s’intègre-t-il avec Veeam ?
DATIS se déclare comme cible de stockage dans Veeam Backup & Replication. Aucun agent supplémentaire, aucune modification de vos politiques existantes. La mise en service consiste à déclarer la cible, lancer la pleine initiale, puis laisser l’incrément perpétuel opérer. DATIS est également compatible avec Veeam Community Edition (gratuit, jusqu’à 10 instances) pour les structures plus légères.
DATIS est-il adapté à une PME sans DSI interne ?
Oui. L’appliance se branche et est opérationnelle sans expertise technique avancée. INSPEERE assure l’accompagnement de bout en bout, de l’audit initial à la mise en service, incluant les tests de restauration. La supervision quotidienne est automatisée : les utilisateurs de Vanves rapportent moins de 10 minutes de supervision hebdomadaire. Un partenaire INSPEERE peut également assurer le déploiement et le suivi pour les structures sans ressources IT internes.
DATIS est-il compatible avec les exigences NIS2 pour les PME de secteurs critiques ?
Oui. NIS2 s’applique à de nombreuses PME et ETI dans les secteurs critiques (santé, eau, énergie, numérique, logistique). Sa transposition en France est en cours (projet de loi Résilience). Les exigences de continuité et de reprise d’activité (thème 18 du référentiel ANSSI) et de sécurité de l’architecture du SI (thème 9) sont structurellement couvertes par DATIS. La labellisation France Cybersecurity et les tests de restauration documentés renforcent la crédibilité de la démarche de conformité.
Qu’est-ce que les frais d’egress et pourquoi DATIS les supprime-t-il ?
Les frais d’egress sont les coûts facturés par les opérateurs cloud lorsque vous transférez des données hors de leur infrastructure, notamment lors des restaurations. Ils peuvent représenter plusieurs milliers d’euros pour une restauration complète. Le Data Act européen les supprimera à partir du 12 janvier 2027, mais uniquement pour les changements de fournisseur cloud. Le trafic courant et les restaurations restent facturables. L’architecture distribuée de DATIS n’implique aucun opérateur cloud central : il n’existe pas de frais d’egress, quelle que soit la quantité de données restaurées.
Votre assureur vous demande une sauvegarde isolée et testée ?
En 30 minutes, un expert INSPEERE analyse votre infrastructure existante : comment vos sauvegardes sont connectées à votre SI, quels chemins d’attaque existent, et ce que DATIS changerait concrètement.
Où que soit votre entreprise, DATIS se déploie partout en France, en direct ou via votre prestataire informatique habituel. Et pour anticiper le budget : ce qui fait le prix d’une sauvegarde externalisée.
Réserver une session Diagnostic + Démo30 minutes, sans engagement
Pour approfondir le choix d’architecture
Retours d’expérience publics de trois DSI sur le déploiement de DATIS dans leurs organisations.
Panorama 2026 des appliances déduplicantes, solutions stand-alone françaises et architectures DIY local + cloud objet, et positionnement DATIS.
Appliances de sauvegarde et solutions local + cloud centralisé →
Carte du marché 2026 sur les deux axes architecturaux qui structurent les arbitrages de sauvegarde.